Segurança em LLM e IA Generativa
Aprenda a atacar e defender aplicações com IA — do prompt injection aos agentes — com aulas curtas em vídeo, um laboratório real e o mapa OWASP Top 10 para LLM. Feito pelo time de pentest da Pentest Machine.
▶ Trecho da Aula 1 · Por que a IA é a nova superfície de ataque
O que você vai aprender
- Por que em IA linguagem natural vira código — e onde os ataques entram
- Prompt injection direta e indireta, com um laboratório real
- Vazamento de system prompt, dados sensíveis e RAG entre tenants
- Como a saída de um LLM vira XSS, SSRF ou SQLi a jusante
- Abuso de ferramentas, agentes, function calling e MCP
- Denial of wallet e consumo ilimitado
- Defesa em camadas para aplicações com LLM
- Metodologia de pentest de IA e checklist de lançamento
Conteúdo do curso
Módulo 1 · Fundamentos3 aulas · 3 disponívelis
- 01Por que a IA é a nova superfície de ataqueO que mudou em relação ao software tradicional, onde os ataques entram numa aplicação com LLM, casos reais e o mapa OWASP Top 10 para LLM.7:06
- 02Como um LLM funciona — do ponto de vista de quem atacaDo texto à resposta: tokens, janela de contexto, treinamento × inferência, alinhamento e function calling — e por que isso muda a segurança.5:15
- 03O mapa: OWASP Top 10 para LLM na práticaOWASP Top 10 para aplicações de LLM (2025): os dez riscos, o que mudou desde 2023, como agrupá-los em quatro regiões e como transformar a lista em plano de teste.5:10
Módulo 2 · Prompt Injection3 aulas · 3 disponívelis
- 04Injeção direta: jailbreaks e bypass de guardrailsInjeção direta e jailbreak: diferença entre os dois, famílias de técnicas em visão defensiva, por que filtros de palavras falham e como montar defesa em camadas com decisões fora do modelo.4:40
- 05Injeção indireta: quando dados viram instruçõesInjeção indireta: o atacante é um terceiro, o texto malicioso chega por documentos, páginas, e-mails e ferramentas. O caso EchoLeak, fronteiras de confiança e defesas arquiteturais.4:35
- 06Laboratório: hackeando o avaliador de currículosLaboratório com um avaliador de currículos vulnerável de propósito: o que o modelo recebe, cinco famílias de ataque no nível do conceito e a versão defendida em camadas.5:13
Módulo 3 · Vazamento de dados e saída insegura3 aulas · 3 disponívelis
- 07System prompt leakage e informações sensíveisPor que o prompt de sistema não é um cofre: o que costuma vazar, por que o modelo repete o que lê e como manter segredos e autorização fora do contexto.4:09
- 08RAG: vazamento entre tenants e envenenamentoComo funciona o RAG, por que a busca por similaridade não é controle de acesso, e como evitar vazamento entre clientes e envenenamento do índice.4:25
- 09Improper output handling: XSS, SSRF e SQLi a jusanteA saída do modelo como entrada não confiável: XSS, SQL injection, comandos e SSRF a jusante, e as defesas que funcionam fora do modelo.4:34
Módulo 4 · Agentes, ferramentas e custo2 aulas · 2 disponívelis
- 10Excessive agency: tools, function calling e MCPAgência excessiva: funcionalidade, permissão e autonomia demais em agentes com ferramentas, function calling e MCP — e os controles que limitam o estrago.4:59
- 11Denial of wallet e consumo ilimitadoDenial of wallet e consumo ilimitado: entradas enormes, saídas longas e agentes em laço, com limites, cotas, orçamentos e monitoramento como defesa.4:34
Módulo 5 · Defesa e pentest de IA3 aulas · 3 disponívelis
- 12Defesa em camadas para aplicações com LLMDefesa em profundidade para aplicações com LLM: limites de filtros e guardrails, privilégio mínimo, isolamento de conteúdo não confiável, monitoramento e red team contínuo.4:38
- 13Metodologia de pentest de IAMetodologia de pentest de IA: escopo e autorização, modelagem de ameaças com OWASP e MITRE ATLAS, reconhecimento da superfície, categorias de teste, evidência, severidade e relatório.4:20
- 14Checklist de lançamento e próximos passosChecklist de lançamento por área de risco, como saber se o sistema está pronto, governança contínua, LGPD e incidentes, e os próximos passos até o certificado.4:14
Formato e instrutor
Apresentador virtual · conteúdo do time de pentest
As aulas são apresentadas por um avatar criado com IA — o que combina com o tema. Todo o conteúdo é escrito e revisado pelo time de pentest da Pentest Machine, que testa aplicações de IA como um atacante real testaria. Cada aula tem vídeo, legendas, transcrição, materiais e quiz.
Certificado de conclusão
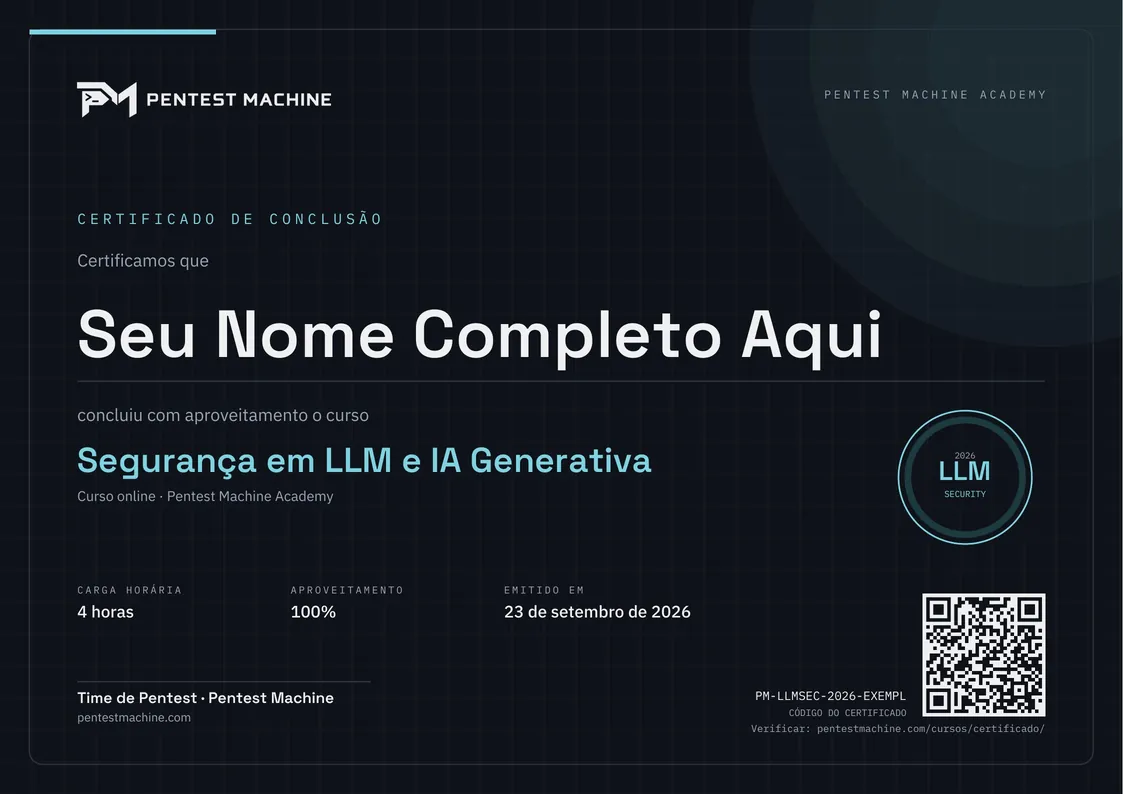
Assista às aulas, responda aos quizzes e seja aprovado na avaliação final (70%). O certificado sai com o seu nome, código único e QR de verificação pública — pronto para o LinkedIn.
Perguntas frequentes
É realmente gratuito?
Sim. O curso e o certificado são gratuitos. Pedimos seu nome, e-mail, empresa e cargo para criar seu acesso e emitir o certificado.
Preciso saber programar?
Não para acompanhar. Familiaridade com aplicações web e com o que é um LLM ajuda — explicamos o resto do ponto de vista de quem ataca.
Como acesso de outro dispositivo?
Enviamos um link de acesso para o seu e-mail. Use “Já sou aluno” para receber um novo link a qualquer momento.
O certificado tem validade?
Ele traz código único e QR que levam a uma página pública de verificação em pentestmachine.com.
Vocês fazem pentest em aplicações de IA?
Sim — é o nosso dia a dia. Solicite uma proposta.